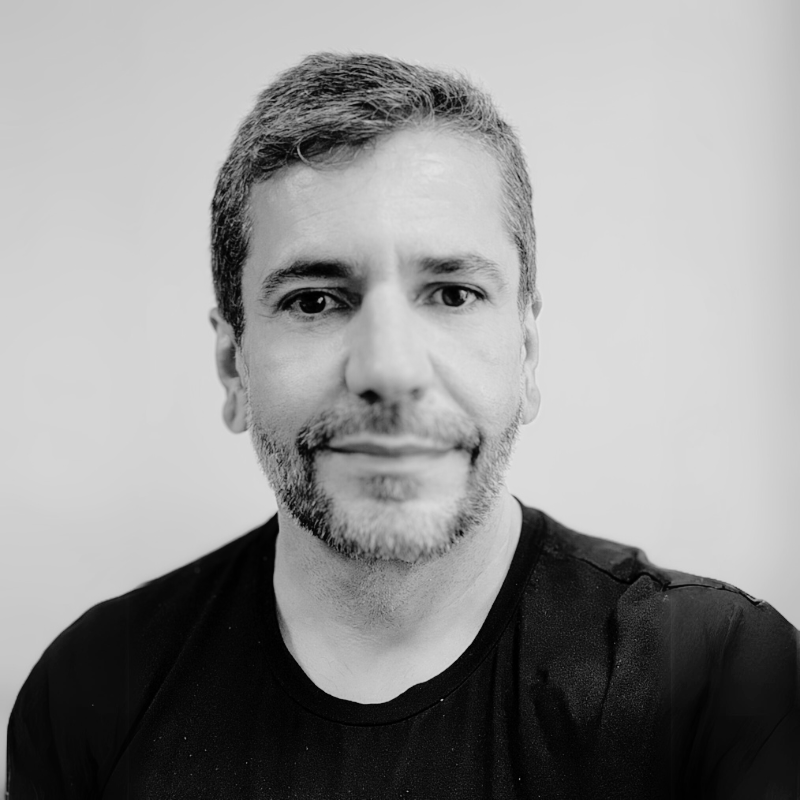
Curta (~30 palavras)Legenda, crédito de fonte
Ricardo Esper é CISO e especialista em cibersegurança com mais de 35 anos de experiência. Fundou a NESS em 1991 e é CISO da IONIC Health e fundador da forense.io.
Tudo que um jornalista precisa para citar Ricardo Esper sem precisar pedir: biografias prontas, dados verificáveis, temas para entrevista e fotos. Retorno em até 24 horas.
Ricardo Esper é CISO e especialista em cibersegurança com mais de 35 anos de experiência. Fundou a NESS em 1991 e é CISO da IONIC Health e fundador da forense.io.
Ricardo Esper é CISO e consultor internacional em cibersegurança, forense digital e privacidade, com mais de 35 anos de experiência. Fundou a NESS em 1991, é CISO da IONIC Health e fundador da forense.io, Trustness e Infinity Safe. Atua com foco em LGPD, GDPR, HIPAA e SOC 2, além de contraespionagem corporativa (TSCM) e proteção executiva. É auditor líder ISO/IEC 27001 e 27701, e certificado CCISO e CEHv8.
Ricardo Esper é Chief Information Security Officer (CISO) e consultor internacional com mais de 35 anos dedicados à segurança da informação. Fundou a NESS em 1991, quando cibersegurança ainda era um assunto de nicho no Brasil, e desde então construiu um portfólio de empresas voltadas a diferentes camadas do problema: forense.io (forense digital), Trustness (privacidade e compliance) e Infinity Safe (proteção executiva). Atualmente é CISO da IONIC Health, onde lidera a estratégia de segurança em saúde digital — um setor sob pressão simultânea de LGPD, HIPAA e ataques de ransomware. Sua atuação combina governança — é auditor líder ISO/IEC 27001 e 27701, além de CCISO — com prática técnica (CEHv8, OSINT, TSCM). É membro de OWASP, IAPP, HackerOne, ERII e OAB/SP, e escreve regularmente sobre ameaças, privacidade e resposta a incidentes em ricardoesper.com.br.
O que a ANPD pode e não pode fazer, como as multas são calculadas e por que a notificação em 2 dias úteis muda a resposta a incidentes.
Por que hospitais são alvo preferencial, o que muda quando o dado é clínico e onde o pagamento de resgate falha na prática.
Cadeia de custódia, integridade por hash e os erros de coleta que derrubam uma perícia antes da audiência.
Escutas, exfiltração por insider e proteção de executivos — o que é risco real e o que é folclore de mercado.
Onde os dados corporativos realmente vazam no uso de IA e como escrever uma política que as pessoas conseguem seguir.